CyberJurnal | 30 octombrie 2026
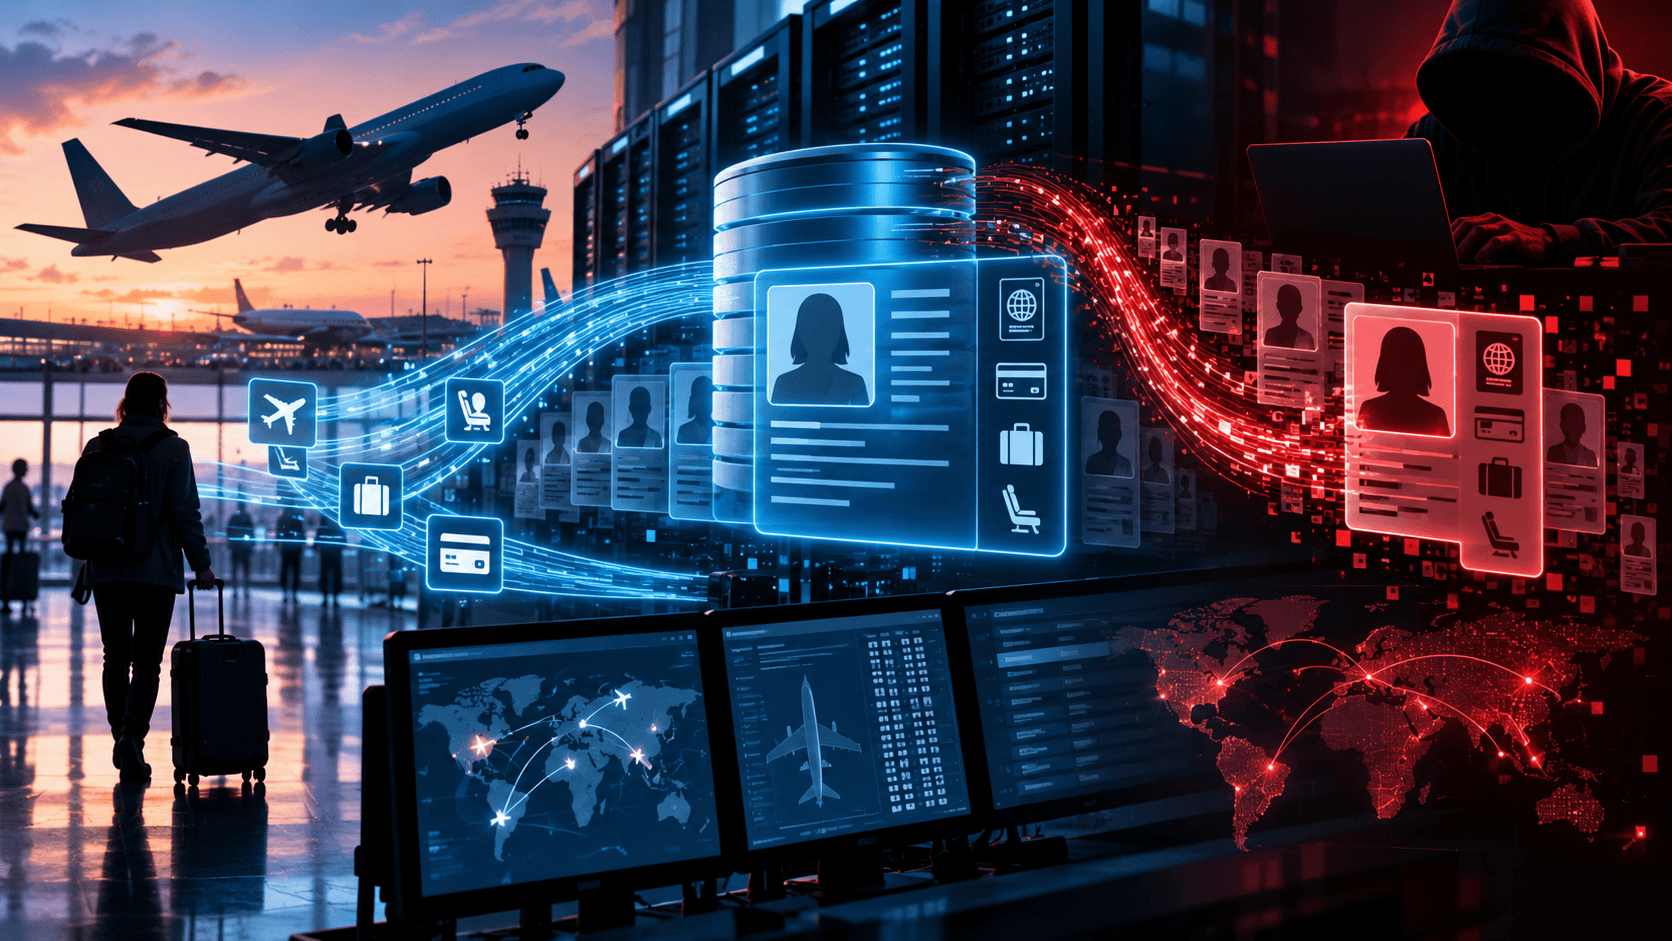
Japan Airlines a informat clienții despre un incident de securitate care a vizat infrastructura IT folosită pentru rezervări, emiterea biletelor și check-in. Compania spune că au fost identificate urme de acces neautorizat la o parte a datelor păstrate în sistemul Amadeus Passenger Service System (PSS), iar aproximativ 92.000 de clienți sunt incluși în evaluarea impactului pentru JAL și Japan Transocean Air.
Ce a comunicat compania
În informarea oficială din 28 octombrie, JAL precizează că a fost notificată de Amadeus pe 23 octombrie 2026. Investigația a identificat urme de acces extern într-un interval amplu, între 10 august 2023 și 23 septembrie 2026. Această perioadă nu dovedește în sine că atacatorul a extras date continuu timp de trei ani.
JAL împarte clienții potențial afectați în două grupuri, pentru care nivelul detaliilor accesate diferă.
Ce informații au fost implicate
Pentru aproximativ 90.000 de persoane, compania menționează codul de rezervare (PNR), numele, data zborului, segmentul de călătorie și clasa de serviciu. Pentru încă 2.000 de persoane, datele implicate pot include suplimentar adresa de e-mail, numărul de telefon, numărul pașaportului, naționalitatea, numărul de membru al programului de fidelitate, informații despre bilet și loc.
JAL afirmă că nu au fost compromise parole sau numere de card bancar și că nu există, la data comunicării, dovezi de folosire abuzivă a informațiilor. Compania mai precizează că zborurile nu au fost afectate.
De ce un PNR are valoare pentru un atacator
Un cod PNR și un itinerariu pot fi folosite în mesaje de phishing foarte convingătoare. Un atacator care cunoaște data plecării, compania aeriană și destinația poate simula o problemă cu check-in-ul, bagajul sau o taxă neașteptată. Unele servicii folosesc combinații de nume și coduri de rezervare pentru accesul la funcții limitate ale călătoriei; de aceea informațiile trebuie tratate cu atenție.
Nu înseamnă că simpla expunere a unui PNR dă acces automat la contul de fidelitate sau permite achiziții cu cardul. Impactul variază în funcție de controalele implementate de fiecare companie și serviciu.
Lecții despre dependențele critice
Companiile aeriene depind de furnizori externi pentru sisteme utilizate de mai mulți operatori. Segregarea accesului între clienți, monitorizarea exporturilor masive și comunicarea rapidă a incidentelor sunt esențiale pentru reducerea impactului unui furnizor compromis.
Pasagerii trebuie să evite linkurile din mesaje care invocă reemiterea urgentă a biletului, reconfirmarea pașaportului sau rambursări neașteptate. Verificarea situației rezervării prin canalele oficiale rămâne cea mai sigură abordare.
Concluzie: JAL a comunicat un impact delimitat și absența dovezilor de abuz, însă incidentul arată de ce datele de călătorie trebuie protejate chiar și atunci când nu includ parole sau numere de card.
Sursă primară: Japan Airlines — Regarding Unauthorized Access to Amadeus Passenger Service System, 28 octombrie 2026.
Imagine: ilustrație editorială originală CyberJurnal; aeronava reprezentată este generică.