CyberJurnal | 30 octombrie 2026
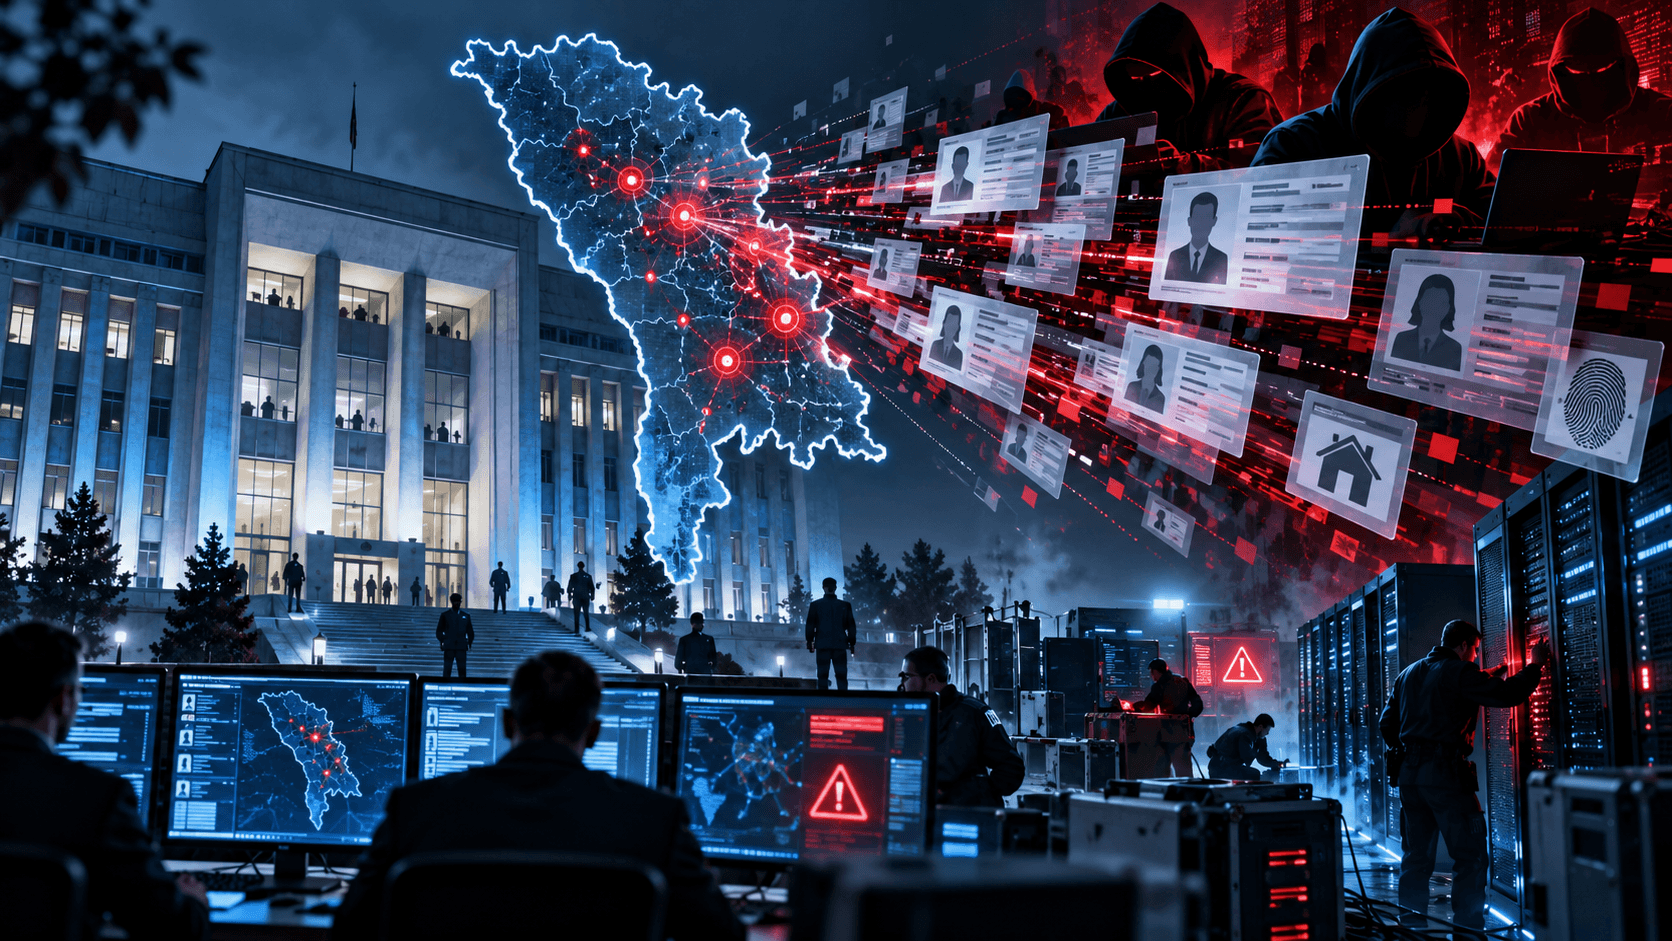
Un atac asupra serviciilor publice digitale din Republica Moldova a dus, potrivit estimărilor preliminare ale autorităților, la extragerea neautorizată a datelor asociate a aproximativ 750.000 de IDNP-uri (numere personale de identificare). În total, în intervalul 19–23 octombrie, atacatorii ar fi interogat sisteme guvernamentale folosind aproape un milion de identificatori, într-o operațiune de colectare a informațiilor personale.
Ce a confirmat Agenția de Guvernare Electronică
În comunicatul din 27 octombrie 2026, Agenția de Guvernare Electronică (AGE) precizează că seturile de date vizate includ nume, date despre familie, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilități, permise de conducere, fotografii, vehicule, companii și anumite date financiare, inclusiv IBAN-uri, datorii fiscale și istoricul plăților MPay.
Nu trebuie interpretat că fiecare dintre cele circa 750.000 de înregistrări conține toate aceste categorii sau că toți titularii au suferit deja fraude. Numărul reprezintă estimarea preliminară a înregistrărilor extrase, iar consecințele reale sunt încă evaluate.
Cronologia răspunsului
Autoritățile spun că au oprit extragerea neautorizată pe 23 octombrie, la 11:30. În aceeași zi, 82 de servicii publice și peste 30 de sisteme sau panouri de administrare au fost deconectate preventiv. Au urmat verificări suplimentare, inclusiv blocarea unei noi tentative pe 25 octombrie. Pe 27 octombrie au existat alte încercări de extragere, pe care AGE le descrie ca nereușite.
Unele servicii au fost repuse în funcțiune după măsuri de securizare; altele au necesitat investigații și remedieri. Pentru public, întreruperea temporară a serviciilor poate fi incomodă, dar este preferabilă funcționării necontrolate a unor interfețe vulnerabile.
Cum poate fi exploatată o asemenea bază de date
Datele personale agregate sunt valoroase fiindcă permit atacuri credibile de inginerie socială. Un mesaj care cunoaște numele complet, instituția cu care interacționează persoana, prestațiile sau anumite detalii financiare poate părea legitim chiar dacă este fraudulos. Mai mult, expunerea unor identificatori permanenți nu poate fi remediată printr-o simplă schimbare de parolă.
Trebuie evitată confuzia dintre extragere de date, preluarea conturilor și furt de bani: autoritățile au confirmat prima categorie la nivel preliminar, nu toate consecințele posibile.
Ce pot face cetățenii
Mesajele care invocă actualizarea urgentă a datelor, acordarea unor plăți sociale, rambursări de taxe sau verificarea conturilor bancare trebuie tratate cu atenție. Accesați serviciile publice prin adresele instituțiilor, nu prin linkuri primite în mesaje. Nu furnizați coduri de autentificare sau date bancare la telefon, iar operațiunile financiare neobișnuite trebuie semnalate băncii.
Pentru instituții, incidentul evidențiază importanța autentificării la nivelul API-urilor, limitării cererilor, auditării accesului în masă și separării serviciilor publice de bazele de date care conțin informații sensibile.
Concluzie: nu este doar o problemă tehnică izolată, ci una de încredere în infrastructura administrației digitale. Numărul exact de persoane afectate și întinderea finală a incidentului rămân sub investigație.
Sursă principală: AGE Republica Moldova — comunicat, 27 octombrie 2026.
Imagine: ilustrație editorială originală CyberJurnal, nu fotografie a incidentului.