CyberJurnal

Știri · Analize · Securitate cibernetică

Etichetă

#securitate cibernetică

Securitate cibernetică

Un script compromis a deturnat fonduri de la traderii Polymarket: 2,7 milioane de dolari, în mai puțin de o oră

Un script de monitorizare a performanței, încărcat de pe infrastructura DebugBear, a fost înlocuit cu un cod malițios care a folosit accesul sesiunilor Polymarket pentru a muta poziții și fonduri. Platforma spune că rambursează aproximativ 2,7 milioane de dolari către 726 de portofele afectate.

1 noiembrie la 10:59 · 5 min★ În prim-plan
Securitate cibernetică

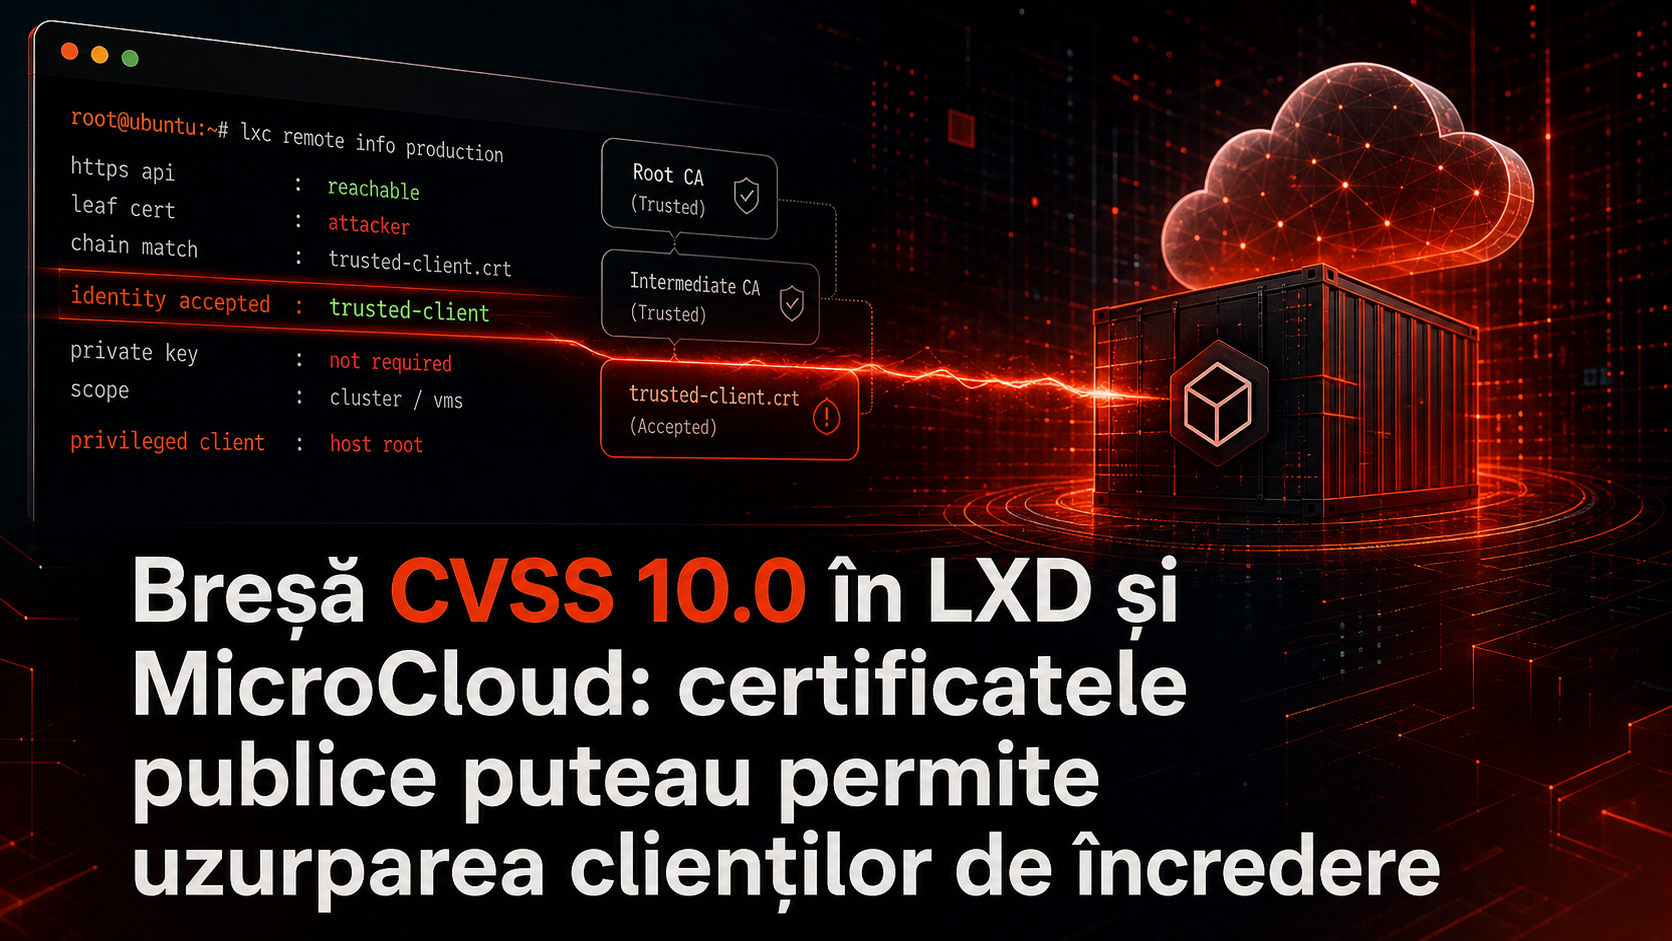
Breșă CVSS 10.0 în LXD și MicroCloud: certificatele publice puteau permite uzurparea clienților de încredere

O vulnerabilitate critică din LXD și MicroCloud permitea unui atacator cu acces la API și certificatul public al unui client autorizat să se autentifice în numele acestuia, fără cheia sa privată. Canonical a publicat versiuni corectate, însă administratorii trebuie să verifice efectiv ce versiune au instalată.

1 noiembrie la 10:47 · 3 min

Securitate cibernetică

De la firmware-ul serverelor la scurgeri AI: breșele care au marcat săptămâna în securitate

O vulnerabilitate veche de 16 ani poate expune serverele pornite prin rețea, iar o problemă de izolare în Cloudflare Workers AI a divulgat răspunsuri către alți clienți. În aceeași săptămână, incidentele au vizat date universitare, sisteme electorale și infrastructuri comerciale, în timp ce atacatorii au început să folosească identități false de boți AI pentru a căuta secrete online.

31 octombrie la 10:53 · 9 min

Securitate cibernetică

Extensia Claude Code de pe Cursor a ascuns o ușă din spate SSH

O versiune modificată a extensiei oficiale Claude Code, distribuită prin marketplace-ul Cursor, a adăugat chei SSH neautorizate, mecanisme de persistență și un tunel către un server controlat de atacatori. Cursor estimează că incidentul ar fi putut afecta cel mult 5.000 de utilizatori.

30 octombrie la 10:43 · 3 min

Securitate cibernetică

TeamViewer: o sesiune de suport cu o gazdă ostilă putea compromite calculatorul tehnicianului

O vulnerabilitate evaluată la 8,8 din 10 putea transforma o conexiune obișnuită de control la distanță într-o cale de blocare sau execuție de cod pe dispozitivul tehnicianului. TeamViewer a publicat remedieri pentru clienții principali și mai multe versiuni vechi, alături de patch-uri pentru alte vulnerabilități.

30 octombrie la 09:16 · 5 min

Securitate cibernetică

Un agent AI personal a ajuns în rețeaua Pentagonului. Datele de acces ar fi fost trimise unui site cu risc ridicat

Un contractor Accenture ar fi conectat contul personal Claude Code la un mediu securizat al Departamentului Apărării al SUA, unde agentul AI a rulat timp de două luni. Potrivit surselor WIRED, acesta ar fi transmis credențiale și informații despre rețea către un serviciu terț, iar incidentul ridică întrebări despre raportarea breșelor și controlul codului generat de AI.

29 octombrie la 19:19 · 9 min

Securitate cibernetică

Atacuri active asupra interfețelor Palo Alto expuse: vulnerabilitățile PHP2Shell pot duce la control root

Palo Alto Networks avertizează că atacatorii exploatează vulnerabilitățile PHP2Shell împotriva interfețelor de administrare accesibile din internet. Într-un lanț de atac documentat separat, aceleași breșe au fost combinate cu o vulnerabilitate Linux pentru a obține acces root și a viza Active Directory.

29 octombrie la 08:42 · 3 min

Securitate cibernetică

Infrastructura critică, sub foc: vulnerabilități exploatate în VPN-uri, firewall-uri și sisteme de administrare

Un raport Eclypsium identifică zeci de vulnerabilități critice în echipamente de rețea, inclusiv breșe exploatate activ în gateway-uri VPN și platforme de management. O problemă suplimentară complică remedierea: numeroase aparate folosesc PHP integrat în firmware, pe care clienții nu îl pot actualiza independent.

28 octombrie la 15:29 · 5 min

Securitate cibernetică

Microsoft pregătește retragerea SMS-urilor de autentificare: organizațiile Entra ID au termen până în februarie 2027

Microsoft le cere administratorilor Entra ID să mute utilizatorii către metode rezistente la phishing înainte ca serviciile sale de autentificare prin SMS și apel vocal să fie retrase. Schimbarea privește conturile de personal, iar organizațiile care depind de autentificarea telefonică vor trebui să folosească un furnizor telecom gestionat de ele.

28 octombrie la 15:27 · 3 min